尊敬的宝塔面板用户:
针对目前被标识为严重级别的安全漏洞, PHP 这个技术里包含的CVE-2026-109618、CVE-2026-109619这两个问题。宝塔平台已经同步完成了相关的 PHP 安全修复版本的更新工作。同时, 宝塔还提供了一种可以在首页上进行一键式加固的功能操作。
宝塔是国内第一个针对本次漏洞手动给旧版PHP打安全补丁的面板服务商, 他们提供独家的修复包, 还在面板里给了更新方案。
其中, PHP 从 7.0 到 7.3 这几个版本的修复版本信息已经公布出来了, 安装命令也发布了, 所以大家要先在测试环境下进行验证, 然后再选择去升级系统。
这个漏洞有可能导致那些没有经过身份验证攻击者实现远程代码执行这种情况。
大家拿这个宝塔 Linux 的面板当成例子来讲, 怎么操作安全中心和插件。如果你是 Windows的用户的话, 请按照下面写的说明来选择 PHP修复的版本。安装PHP安全补丁是不需要先去把面板升级的。
一、安装 PHP 安全补丁
进行安装 PHP 安全补丁的操作, 其实根本不需要先去升级那个宝塔面板。如果咱们所使用的 Linux 系统里面, PHP 的版本是 7.4, 或者是比 7.4 更高的版本, 那么直接通过软件商店来进行升级就可以了。
PHP 安全修复版本
在本次漏洞里面已经给大家提供的用来修复的那个版本, 情况是下面这样的。
|
|
|
|---|---|
|
|
8.5.12 |
|
|
8.4.27 |
|
|
8.3.36 |
|
|
8.2.35 |
在 Linux 操作系统下面那个叫做宝塔的软件的修复版本这一件事, 是关于软件商店进行升级处理的一个情况说明。
|
|
|
|---|---|
|
|
8.1.35 |
|
|
8.0.31 |
|
|
7.4.34 |
这是宝塔Linux修复版, 支持PHP7.0到7.3。
|
|
|
|---|---|
|
|
7.3.34 |
|
|
7.2.35 |
|
|
7.1.34 |
|
|
7.0.34 |
从PHP 7.0开始, 一直到PHP 7.3为止的版本, 都是宝塔面板方面专门为自己弄出来的补丁程序。官方方面建议你在使用之前先进行测试一下。
具体的安装命令可以去看文章末尾附录部分内容里的相关信息。
针对那些已经停止了官方安全维护的PHP7.4、8.0、8.1, 宝塔已经用了官方给的补丁, 把Linux修复包做好了, 并且让面板能升级, 这样还能用到老版本PHP的人, 就可以快点处理这个漏洞问题了。
以上这些旧版本的PHP现在已经不对了, 官方的安全防护已经全部停止。所以, 大家还是建议一定要快点动手, 赶紧计划怎么搬到那些还能得到支持的新版本上去。
通过软件商店升级 PHP 7.4 及以上版本
在需要进行升级操作之前, 应当先对网站本身以及相关的数据库和 PHP 配置文件做好备份工作, 同时还需要挑选一个合适的业务维护时段来执行后续步骤。
下面的这些操作步骤, 还有相关的截图展示, 现在全部都是以 Linux 面板作为举例对象来进行说明的。
- 先进入到那个叫做软件商店的地方去, 然后选择已安装。
- 你先动手点一下那个在右上方的代码标签, 上面写着更新软件列表和支付状态这几个字, 好拿到最新的软件相关信息。
- 找到网站正在使用的 PHP 分支的时候, 要去单击那个标着更新这两个字的按钮, 然后按照屏幕上出现的提示去安装对应的修复版本。

- 在更新这个操作完成之后, 你要确认一下和这个对应的 PHP 服务已经重新启动了, 要是你在更新的时候发现没有重启服务, 那就需要你自己手动去重启它了, 这样做的目的是为了让所有的负责干活的工作进程都能够使用到已经被修复过的新版本。
- 首先去检查这个网站在实际上使用的是什么版本的 php, 然后还需要去验证页面的访问情况, 登录功能是否正常, 文件上传的操作有没有问题, 数据库的连接状态以及其他的一些核心的业务功能是不是都在正常工作。
当你在服务器上面安装了多个不同的PHP版本分支的时候, 你需要逐一去核对清楚目前到底是哪一个版本还在被正常使用着, 如果你决定只去更新其中某一个特定的PHP分支的话, 那么这种做法绝对不能造成覆盖到那些正在依靠其他PHP分支在运行的网站的情况, 对于那些Windows系统的用户来讲, 你应该去通过软件商店这个渠道来进行升级操作, 并且要把目标指向PHP8.2或者是比这个更高版本的程序, 在完成升级工作以后, 你还必须要再去仔细核对一下相关的服务以及网站当前所显示出来的实际版本到底是不是符合你的预期要求。
PHP 7.0 至 7.3 宝塔修复版已提供
从PHP 7.0到7.3, 这些版本已经停止官方的安全维护, 官方不再为这些分支提供安全补丁了。
因为宝塔是以PHP 7.4的官方补丁作为基础的, 所以会逐行比对并做回移适配的操作, 最终提供给用户四个Linux修复版本, 分别是7.0.34、7.1.34、7.2.35以及7.3.34。
安装命令以及升级时候需要特别注意的事项, 请看文末的附录部分。
在这之前请务必先进行备份操作, 并且要在测试环境里完成验证之后再做后续步骤。
二、通过安全中心执行一键加固
用户如果暂时没办法完成 PHP 的升级, 宝塔 Linux 企业版面板的版本如果是13.1及以上版本的话, 是支持进行一键加固操作的。
用户可以打开「安全中心」, 然后再点进“首页风险”菜单来实现这个功能。
更新, 接下来照着提示把面板更新完毕, 等页面刷新之后再次确认版本号。
查看这个按钮才能把安全风险的那个窗口给打开。
修复的元素;另外, 你也可以仅仅是勾选对应这个PHP相关风险的那个选项, 然后使用标记为一键修复的功能, 这样可以避免出现对那些还没有核对过的其他风险项同时进行修改的情况。
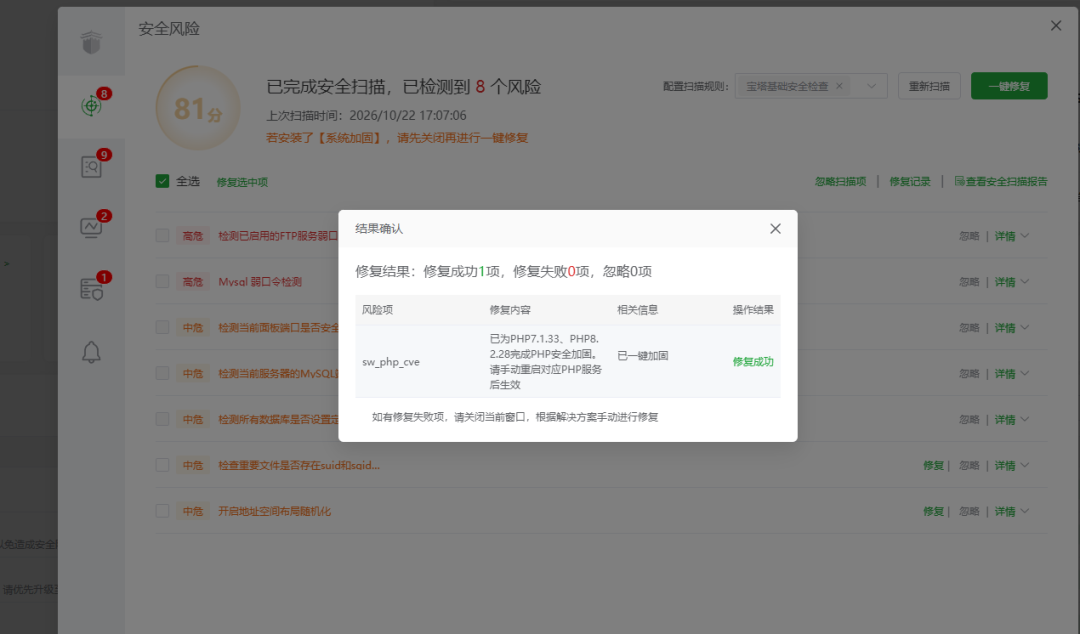
在修复结果显示为“修复成功”之后,请务必重启结果页面中所列出的每一个PHP服务, 以便确保相关配置能够顺利生效。
php.ini 文件进行相应检视, 并且完全按照在风险详情栏目中所提供的具体方案, 来采取手动处理的措施。
一键操作进行的加固工作, 仅仅能够减少其中一部分在攻击过程中会用到的路径所带来的风险影响, 它并不能够彻底、完整地解决这次检测出来的包含两个内容在内的漏洞问题。
补充说明一下, 这个叫作安全中心的一键加固功能是属于企业版的专属特权, 大家如果想要使用的话, 就得去用那一个版本号是 13.1 或者是比它更新一点的那个宝塔 Linux 企业版的面板系统。要是你有心思去买这个东西, 那么请麻烦扫描文末二维码联系客服。
三、开启 Nginx 防火墙,拦截 Web 攻击
宝塔公司的Nginx防火墙,也就是大家常说的WAF,在9点9点0这个版本的软件里,已经加上了针对CVE-2026-109618和CVE-2026-109619这两个漏洞的攻击拦截功能。
对于使用 Nginx 的服务器用户, 我们有以下的建议, 那就是要将 Nginx 防火墙升级到特定的版本范围, 也就是说版本应当9.9.0或更新版本。同时还需要启用 WAF 功能, 并且要检查站点的防护状态是否良好。
除此之外, 还应该把 PHP 安全补丁用上, 配合系统加固的措施以及防入侵等各种功能一起行动。
Nginx防火墙。
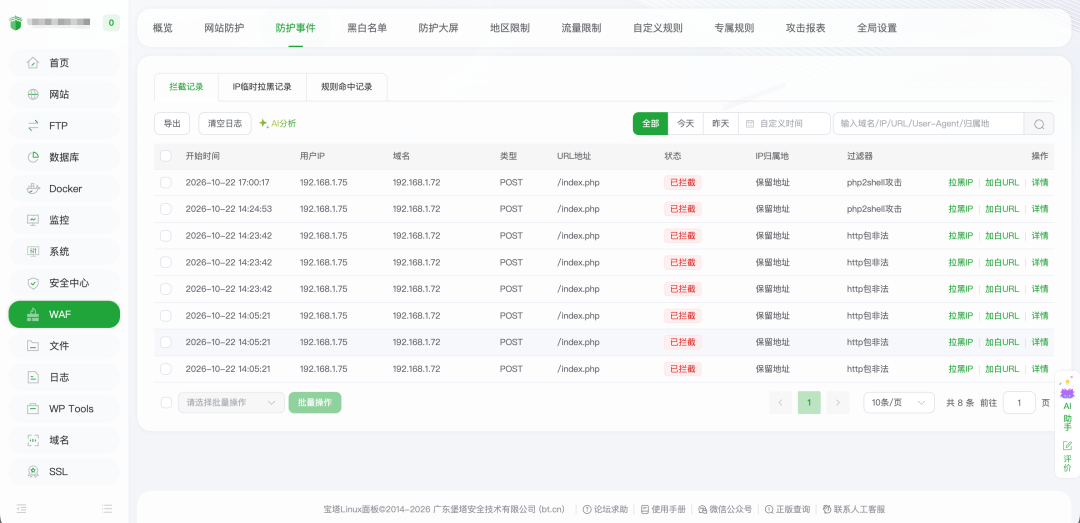
这个图里面显示了在处理相关的超长参数请求时, WAF 是如何进行拦截的, 具体的例子就是这样一个 POST 请求, 它触发了参数过长的过滤规则, 系统因此已经执行了拦截操作, 用户可以去查看攻击详情的部分, 在那里核对过滤规则是什么, 还有请求的地址以及 HTTP 的信息是怎样的, 以此来说明确认被具体拦截的原因。
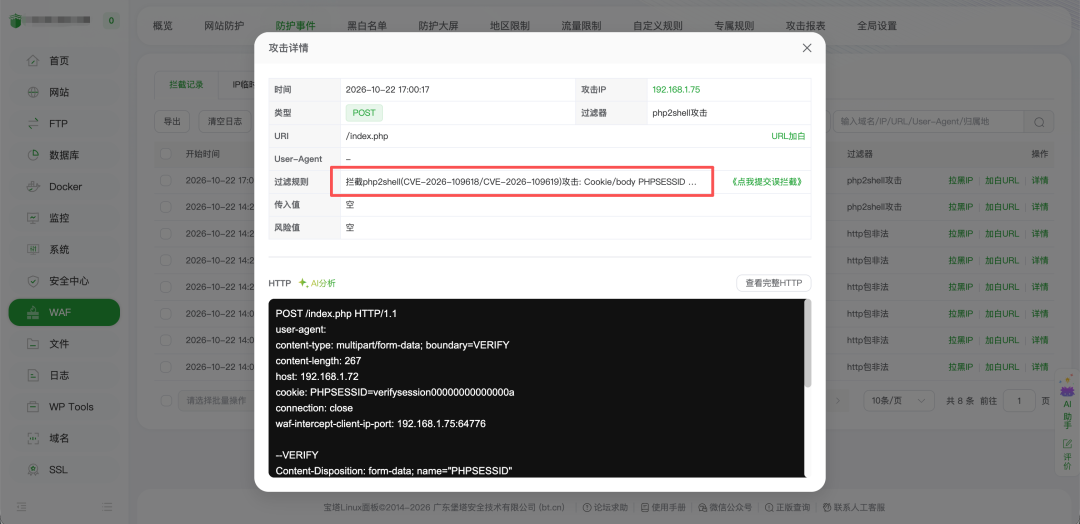
对于拦截那些已经匹配了具体规则的攻击请求来说, Web 应用防火墙是被拿来使用的, 与此同时还是需要去配合着进行 PHP 安全补丁的修补工作。
请注意, Nginx 防火墙是属于专业版和企业版的功能。如果需要购买的话, 请扫描文末的那个二维码来联系客服人员。
四、开启系统加固,保护关键配置与文件
建议启用宝塔系统加固功能, 以此来保护服务器里的关键目录、账号、服务和计划任务, 从而降低攻击者修改系统配置的风险, 也能降低植入持久化任务的风险, 还能降低破坏服务的风险。
等到出现对应的结果之后, 选择进行安装操作或者是打开宝塔系统加固这个小工具。
宝塔系统加固总开关开启。
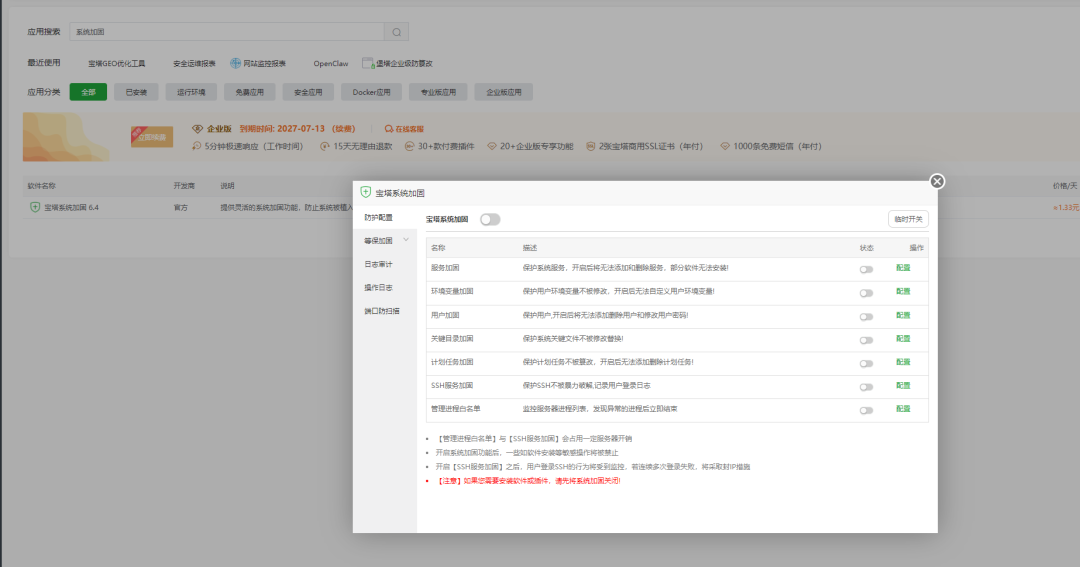
建议重点检查:
- 对关键目录进行加固处理, 这个做法的目的是为了保护系统中的关键文件不受到未经授权的改动或者替换操作, 进而减少这类风险发生的可能性。
- 我们需要在计划任务这一方面去加强安全性, 具体的做法是限制别人可以随便加入删除或者篡改这个计划任务的这些信息, 这样子的话就可以降低存在一些恶意信息长期留在系统里的危险情况发生。计划任务加固:限制计划任务被添加、删除或篡改,降低恶意任务驻留的风险。
- 对用户、环境变量以及服务方面进行加固,也就是说要限制住那些账号,让它们的运行环境还有服务配置都别出现被不正常修改的情况。
- 设置管理进程的白名单, 需要结合当前实际运行的业务进程来进行配置, 这样做能够有效防止正常的服务在运行过程中被错误地终止。
在配置完成之后, 要确认总开关是开启的, 然后把需要加固的项目也都开启。因为加固规则可能会影响到软件的安装、PHP 的更新、账号的变更以及计划任务的调整, 所以在维护的时候, 要按照需要使用临时开关, 等完成后, 要及时恢复防护。
这里有一个小提示, 系统加固这个东西只会在专业版还有企业版里面出现。
五、开启防入侵,拦截恶意提权操作
当php漏洞被利用的时候攻击者是有机会拿到网站运行账号的权限的, 接着他们还可能会去尝试提权, 所以建议大家去启用堡塔防入侵这个功能来拦截恶意的提权操作, 这样可以降低攻击者获取root权限的风险。
堡塔防入侵。
概览里面, 把最上面的那个叫做防入侵开关的东西给打开。
www 的用户, 他的「防入侵」功能, 当前显示的状态, 是否就是被 已开启 了。
命令日志这个地方和那个操作日志的地方, 去看那些有问题的命令还有被拦截下来的记录。
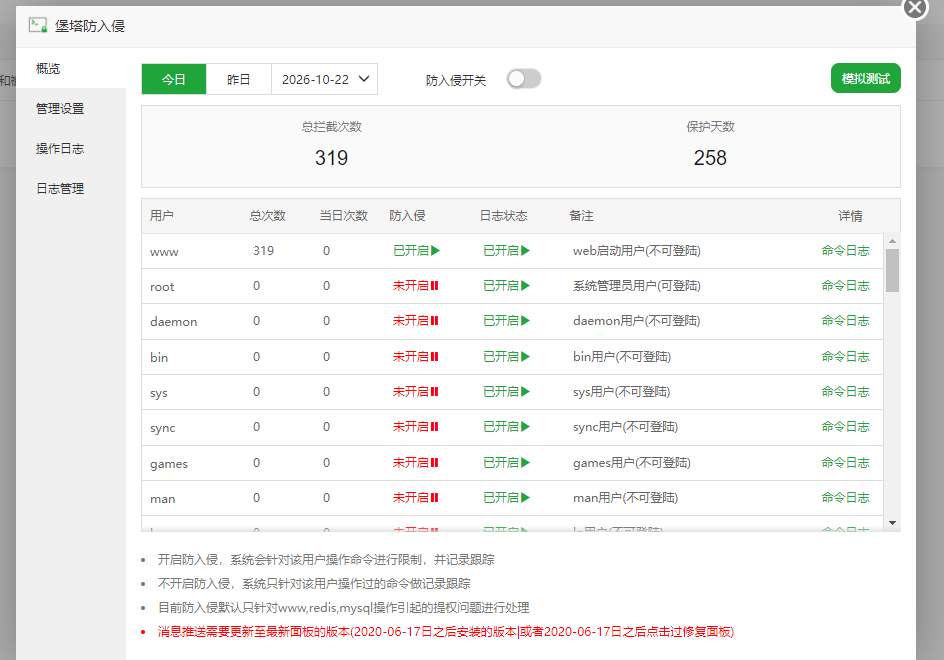
总开关与用户防护状态都需要检查。 只是开启命令日志是为了记录操作, 这个并不能够代替去开启防入侵功能。
防入侵功能的作用是用来限制攻击过程中的提权行为, 并且进行拦截, 不过, 这个功能的发挥, 依然需要依靠 PHP 补丁以及系统安全更新的配合, 当你发现异常的提权记录的时候, 应该去继续检查相关的网站、相关的文件还有相关的进程, 然后把攻击的入口给处理掉。
PS: 请注意, 塔防入侵这一项内容是属于企业版当中所具备的功能的。如果您方面想要进行购买的这个操作的话, 那么请您使用手机去扫描这篇文章最后面部分当中的那个二维码, 然后以此来直接联系上我们的客服人员进行处理。
六、开启 PHP 网站安全告警
建议启用 PHP 网站的安 全告警功 能, 以便及时地发现可疑的 PHP 执 行行为, 并且对匹配规 则的行为进行 告警或者拦截, 从而协助管理 员处 理一句话木 马、文 件包 含这些风险。
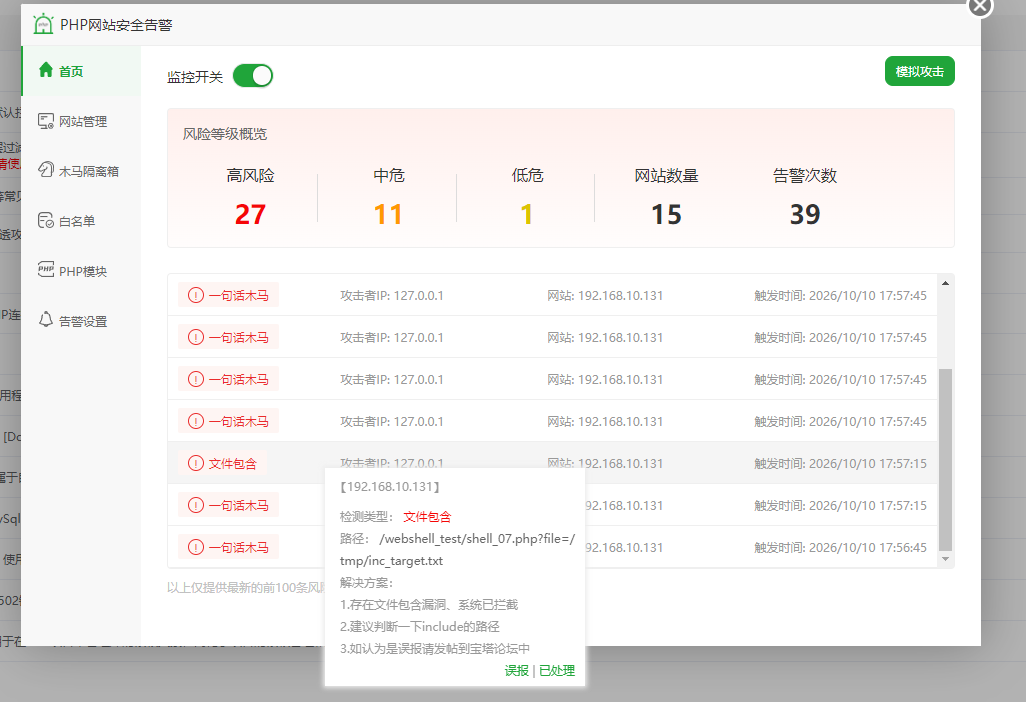
在处理告警的时候要先核对一下所涉及到的站点、还有文件的路径以及那个请求到底属不属于正常的业务, 然后再去决定是隔离文件还是调整规则又或者是添加白名单。
至于说那个白名单呢, 应该把它限制在确实已经确认了是需要放行的那些范围之内。
没有产生告警,并不代表PHP漏洞已经修复。关于补丁版本、模块状态以及告警记录, 这些情况需要分别地进行核对。
这里需要特别说明一下的是, php这个网站安全告警的功能, 是属于那个企业版的特性的内容。
要是你想要购买相关的服务的话, 那么就应该去扫描出现在文章的最后面位置的那个二维码的图案, 并且通过这个方式来找到相关的客服人员进行联系和咨询。
七、安全服务与客服协助
如果您需要开通专业版, 或者需要开通企业版, 又或者需要开通相关的功能授权, 那么您就可以扫描下方二维码来联系我们的客服。
八、升级及防护配置后的检查
在您执行了上述这些步骤之后, 希望您能够针对下面的每一项内容来进行一次仔细的检查与核对。
所以正常情况下, 正常的业务请求是可以访问的。
对于这些还暂时没有可用的补丁程序的比较老的版本, 一定要把临时的缓解办法以及防护措施给保留好, 并且还要尽快地把版本迁移工作完成。
宝塔方面将持续对 PHP 的安全更新以及有关的攻击风险进行跟进。同时, 也会及时地把修复的版本和防护的建议同步给用户。
因此, 呼吁各位用户尽快去执行版本检查这个动作, 并且要把补丁升级完成, 还要做好防护配置, 以此来保障网站和业务能够正常运行。
附录:PHP 7.0 至 7.3 修复版安装命令
你需要在宝塔 Linux 面板里面的那个“终端”里执行一条命令。具体是选择哪一条命令, 取决于你的网站当前正在使用的 PHP 分支是什么。
在执行这些补丁的安装过程中, 你不需要先去升级宝塔的面板本身。
PHP7.0:升级到了 7.0.34 版本, 这是那个宝塔平台出的修复版, 把这个 PHP 的版本给弄到最新的状态。
curl -fL -o php7_cve.sh https://download.bt.cn/install/php7_cve.sh && bash php7_cve.sh install 70将PHP升级到7.1.34, 这是由宝塔软件提供的修复版本。
curl -fL -o php7_cve.sh https://download.bt.cn/install/php7_cve.sh && bash php7_cve.sh install 71对于PHP7.2这个版本来说,要把它升级到宝塔那个修复版7.2.35。
curl -fL -o php7_cve.sh https://download.bt.cn/install/php7_cve.sh && bash php7_cve.sh install 72把代码版本提升到了7.3.34,这个是宝塔专门搞出来的修复版本。
curl -fL -o php7_cve.sh https://download.bt.cn/install/php7_cve.sh && bash php7_cve.sh install 73完成操作以后, 你必须去核对一下, 那些 PHP 程序以及它们所支撑的网站, 实际上到底用的是哪个版本。
然后, 你还得一个一个地去验证页面的访问能不能正常进行。登录的功能要测, 文件上传的功能也要测, 还有数据库的连接是不是通畅, 这些都属于核心的功能。如果发现那边同时存在着好几个属于旧分支的 PHP 版本在运行, 那么你就得把每一个都分别拿出来处理掉。
宝塔面板
2026 年 10 月 22 日
免责声明:网所有文字、图片、视频、音频等资料均来自互联网,不代表本站赞同其观点,内容仅提供用户参考,若因此产生任何纠纷,本站概不负责,如有侵权联系本站删除!邮箱:207985384@qq.com https://ainiseo.com/webscan/61744.html